



仅剩:
发布时间:2026-01-25 10: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
在软件测试领域,代码质量管理通常面临三重挑战:功能性、安全性、可维护性,传统测试领域往往只关注功能性维度,缺少了其他维度的检测。SonarQube的强大之处在于它能将这三大测试方面整合到一个统一的分析框架中,通过“规则驱动”的方式实现一站式代码检测,全方位保障代码质量。那么,SonarQube支持哪些规则,SonarQube如何代码检查?让我们深入其中,阅读本文一起寻找答案。
一、SonarQube支持哪些规则
SonarQube的规则引擎是其核心竞争力所在,它内置了数千条预定义规则,覆盖多种主流的编程语言,并根据代码质量的检测维度进行划分,每类规则针对不同的检测方向。下面是它主要支持的规则:
1、安全漏洞规则。SonarQube专门针对常见的攻击场景设计了安全规则,帮助我们发现代码中的安全漏洞,如发现SQL注入漏洞、XSS攻击漏洞、敏感信息代码、第三方库已知漏洞。
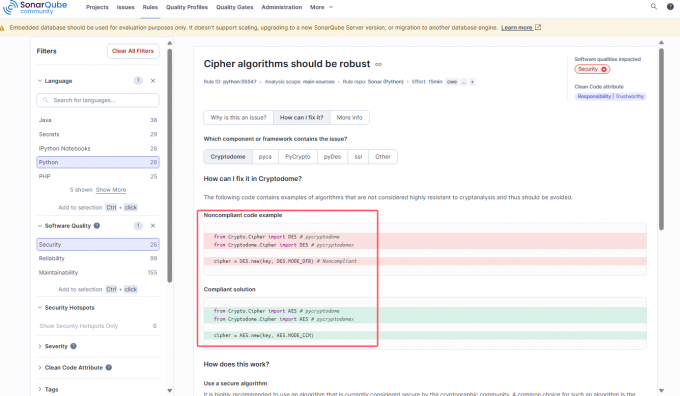
如图所示为一个不安全的加密代码,采用DES加密算法,但该方法已通过验证发现并不安全,因此视为一个安全漏洞,规则中提出对应的解决方法是改为AES加密算法。
2、可维护性规则。这一规则可以帮助我们发现难以维护、扩展的问题,这部分代码并非功能性错误,但会增加代码阅读难度和维护难度,如重复代码、无用代码、过长的方法、不规范的变量名。
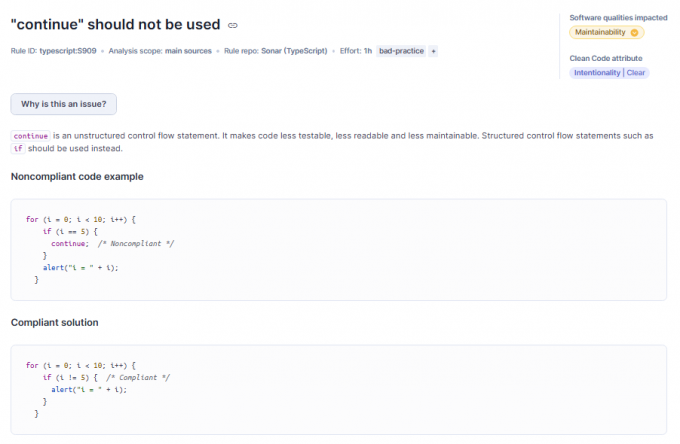
如图为可维护性规则发现的“continue”关键字未被使用的问题,该关键字可通过修改代码取消使用,以有效降低代码阅读复杂度,减少代码行数。
3、代码缺陷规则。这类规则聚焦于“代码逻辑错误”,即那些可能导致程序在特定条件下崩溃、产生错误结果或异常行为的问题。
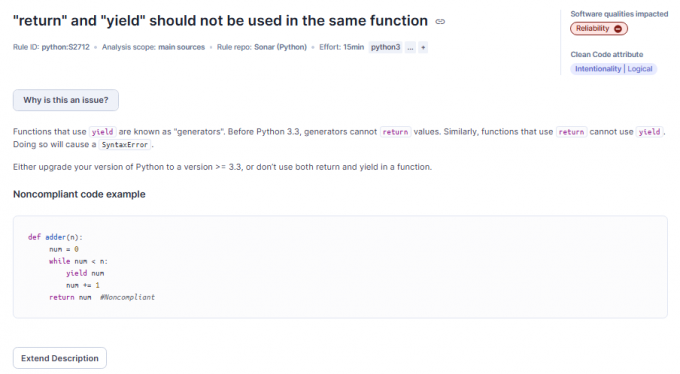
如图规则可检测出函数中不可同时使用yield和return关键字,这在Python3.3后会抛出SyntaxError异常。
二、SonarQube如何代码检查
SonarQube的代码检查并非简单的“规则匹配”,而是一套融合了静态分析技术、智能算法的完整流程,其步骤为:
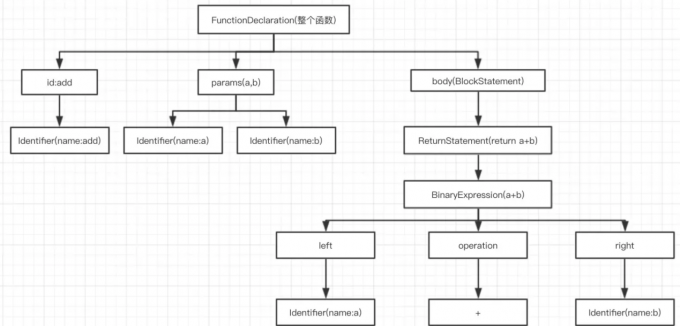
1、通过SonarScanner程序扫描代码,解析源代码文件,利用内置算法生成抽象语法树AST,这是代码的结构化表示,能清晰反映方法调用、变量定义等逻辑关系,我们可在“https://astexplorer.net/”AST Explorer网站中输入代码查看代码对应的AST树。
下图是一个函数名为add,作用是计算“a+b”和的AST树示例。
2、扫描生成的AST会被送入SonarQube服务器的规则引擎,与预定义的规则库进行比对。比对方式有:
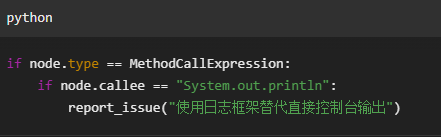
语法模式匹配。如Java的输出语句“System.out.println”会被AST变为“MethodCallExpression”的节点。某条规则会检测MethodCallExpression节点是否有“System.out.println”语句或正则匹配出类似语句,有的话直接报告问题。
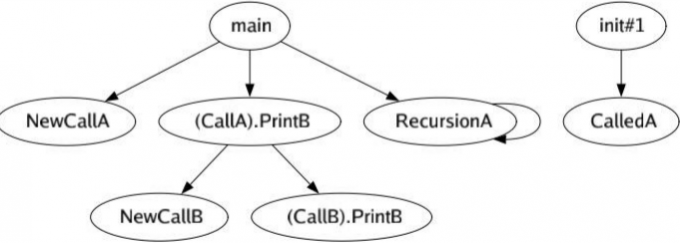
数据流分析匹配。规则可以通过AST树追踪变量的定义、传递和使用路径,识别潜在问题,如判断变量使用是否超出定义范围、当前循环是否死循环等错误,如图所示可通过AST树发现A变量的循环调用问题。
以上就是关于SonarQube支持哪些规则,SonarQube如何代码检查的相关内容。SonarQube通过多维度的规则体系和智能化的代码检查机制,为开发团队提供了一个完整可信赖的代码质量检测功能,它能够精准发现存在于海量代码中的安全漏洞、BUG问题和代码异味,让代码质量变得可量化、可追踪,有效提升代码测试效率。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube规则集怎么调整 SonarQube规则禁用后为何仍触发
在SonarQube里,所谓“规则集”对应的其实是Quality Profile,也就是按语言生效的一组启用规则。真正容易出问题的地方,通常不是不会点启用和禁用,而是项目绑错了Profile、子Profile继承了父Profile、改完以后没有重新分析,结果看起来像是“规则明明关了却还在触发”。官方文档也明确说明,问题是在分析时根据项目关联的Quality Profile被产生出来的。...
阅读全文 >
SonarQube质量门禁怎么设置 SonarQube质量门禁不生效怎么办
在SonarQube里做质量门禁,最容易出问题的不是条件不会填,而是门禁条件、项目绑定和流水线阻断没有放在同一条链路里看。SonarSource官方说明很明确,质量门禁本质上是一组条件,既可以基于新代码,也可以基于整体代码;实例里还有默认质量门禁,未单独绑定的项目会先继承默认门禁。...
阅读全文 >
SonarQube怎么导入新项目 SonarQube项目Key怎么填写
在SonarQube里,新项目导入本质上有两条路,一条是先在平台里手工创建项目,再接扫描;另一条是第一次分析时直接把项目带上来,服务器会在收到一个不存在的项目Key后自动创建项目。官方文档也明确说明,手工创建时项目名和项目Key是本地项目创建的必要参数,而首次分析同样依赖项目Key完成识别。...
阅读全文 >
SonarQube问题生命周期管理是什么 SonarQube问题生命周期管理状态转换规则
SonarQube是一款被各大开发人员广泛使用的静态代码分析工具,它能够通过内置规则扫描代码,分析出代码中的潜在问题,并且提供了一套完整的问题生命周期管理机制,通过这套机制,我们可以清晰地跟踪问题的状态变化,从发现到修复再到验证,确保每一个问题都得到妥善处理。本文将深入围绕SonarQube问题生命周期管理是什么,SonarQube问题生命周期管理状态转换规则展开解答,帮助开发人员们更高效地管理代码问题,提升整体开发质量。...
阅读全文 >
