发布时间:2025-09-26 08: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
在团队协作开发项目中,多分支并行开发已成为常态,每个不同的团队成员各自负责一部分功能或模块开发,最终由团队Leader统一审阅代码并合并分支。在此过程中,如何把控分支代码质量是一项重难点工作,如果全部代码由Leader人为查看,很容易出现错漏,因此常常需要结合SonarQube等带有分支分析的自动化代码检测工具进行。本文将重点向大家说明SonarQube分支分析是什么,SonarQube分支扫描配置与差异报告生成方法,帮助大家解决这一难点。
一、SonarQube分支分析是什么
SonarQube的分支分析是指针对代码中不同提交分支进行差异化扫描的技术,它可对每个分支的新代码进行细致全面的扫描,确保提交代码质量合格。
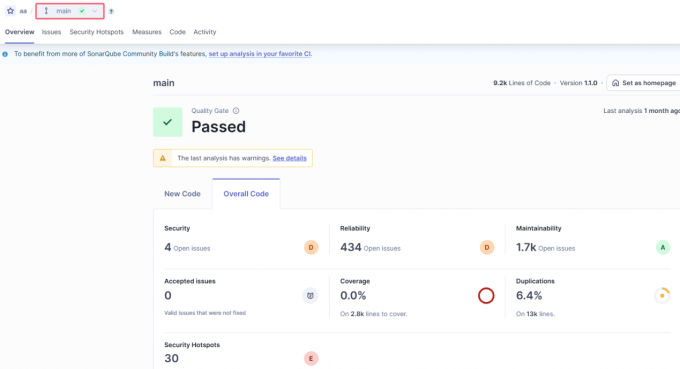
打开SonarQube的项目网页,在左上方可以选择对应项目的扫描分支,如图所示当前对应main主分支,我们可以在分支下拉框中选择对应的分支,查看该分支的扫描报告。
分支分析的价值主要体现在三个方面:一是对分支新代码的识别追踪,每个分支提交的新代码都会有所不同,因此需要单独对它们的新代码部分进行扫描;二是分支扫描结果可视化,SonarQube会将分支扫描结果按照分支划分,显示在网页上,并呈现每次扫描结果的趋势,由此可看出团队不同成员的工作质量高低,用于评估团队成员的开发质量;三是合规性保障,不同分支有不同的质量门结果,通过分支分析,团队Leader可确定是否可合并该分支。
二、SonarQube分支扫描配置与差异报告生成方法
在SonarQube中完成分支扫描,需要SonarQube Server开发版及以上版本,社区版暂不支持分支分析,因此如果是社区版用户,建议升级应用版本或安装第三方插件来实现分支分析功能。具体的分支扫描配置如下:
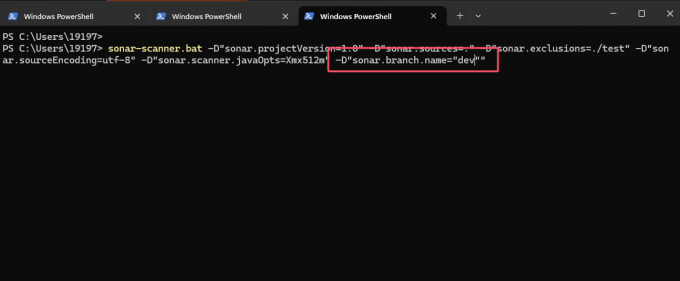
对于本地代码,在进行代码扫描时,需要在扫描命令行中通过“-D”sonar.branch.name””参数动态指定分支名称,或是在“sonar-project.properties”中使用“sonar.branch.name”设置指定分支名称,最后开始扫描,即可实现扫描结果、扫描代码对应所设置的分支。而在CI/CD集成项目中,则无需进行此项手动设置。
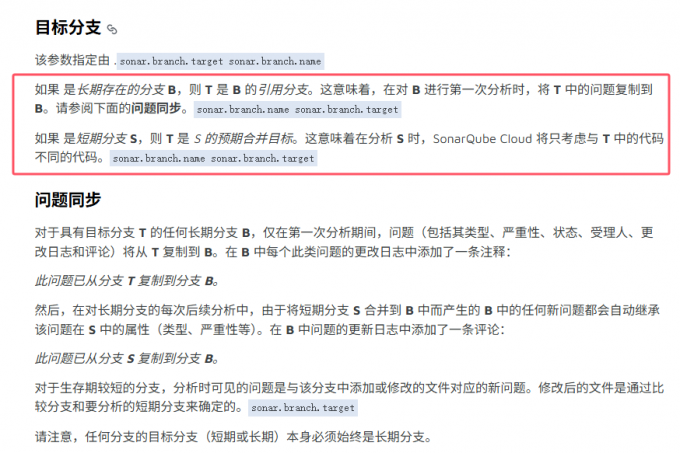
值得注意的是,在分支分析中,分支可能视为长期分支A和短期分支B,短期分支区分新旧代码的方式为B中与A不同的代码,均为新代码;长期分支区分新旧代码的方式为A+B的代码与上一次A+B提交的代码中不同的代码部分,则为新代码。
因此,如果存在长期分支和短期分支,我们在进行短期分支分析时,还需要在命令行中加入“-D”sonar.branch.target””来指定短期分支对应的长期分支。
完成分支扫描配置后,我们可以下滑报告的Overview界面,查看多次分支分析之间的差异报告,其中会显示当前报告与上一次报告相比,问题增加的个数和安全漏洞增加的个数等等。
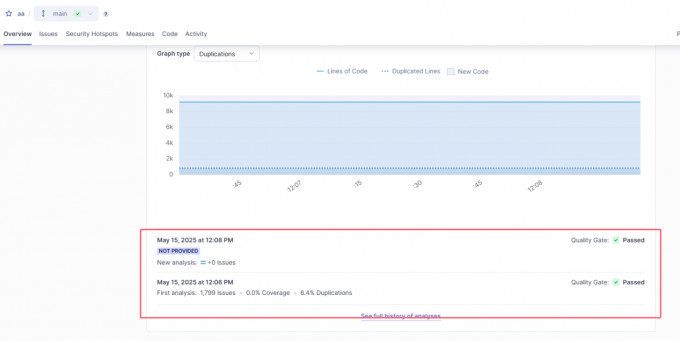
以上就是关于SonarQube分支分析是什么,SonarQube分支扫描配置与差异报告生成方法的讲解,我们通过合理配置分支扫描参数就可以实现对多分支并行开发代码质量的精准检测,再结合SonarQube提供的可视化差异报告,团队就能清晰掌握各分支的代码质量变化趋势,包括新增问题、安全漏洞等技术指标,从而为代码审查和分支合并决策提供数据支撑。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube怎么查看安全热点 SonarQube安全热点状态怎么批量处理
很多人第一次用SonarQube看安全问题时,容易把普通Issues和Security Hotspots混在一起,结果一边找不到入口,一边又误以为安全热点也能像普通问题那样直接批量改状态。官方文档把这两类对象分得很清楚,Security Hotspots有独立页面和独立生命周期,查看和处理逻辑都不完全等同于普通Issues。...
阅读全文 >

SonarQube是免费的吗 SonarQube是开源的吗
代码质量检测是代码上线前大部分公司需要经过的一个环节,它可以有效检测代码中的潜在BUG和安全漏洞,从而降低正式环境使用风险,提高软件可维护性。在众多代码质量管理工具中,SonarQube因为全面的检测能力和可视化报告成为很多开发人员的常用工具之一,不过在使用SonarQube前,我们需要明确两个关键问题:SonarQube是免费的吗,SonarQube是开源的吗?这些问题的答案不仅关乎企业成本预算,更直接决定软件是否可被商用,是否有违法风险。...
阅读全文 >

SonarQube规则库管理是什么 SonarQube规则库管理怎么做
SonarQube通过扫描代码来发现代码中存在的BUG问题、安全漏洞、重复代码,但我们是否想过它是如何发现的呢?这一切依赖于SonarQube内置的规则库,这些规则库存储了数千条经过精心设计的检测规则,涵盖了代码安全性和可维护性等多个维度,通过静态代码分析技术,能够精准识别出代码中的潜在问题,因此我们要做好规则库管理,具体SonarQube规则库管理是什么,SonarQube规则库管理怎么做,我们会在下面进行讲解。...
阅读全文 >

SonarQube质量阈如何设定 SonarQube质量阈并行方法
SonarQube的质量阈功能是一组可自定义设置的条件,它通常包含测试覆盖率、代码重复率、问题、安全漏洞等关键指标的阈值,当代码触发扫描分析时,系统会自动对比扫描结果是否达到预设阈值,从而给出本次扫描是“通过”或“失败”的结论,可以说它为代码质量划定了明确边界,因此它的设置决定了后续代码是否可顺利合并发布。那么,今天我们就来讲讲SonarQube质量阈如何设定,SonarQube质量阈并行方法。...
阅读全文 >


