



仅剩:
发布时间:2025-09-29 08: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
软件代码质量管理从以前到现在经历了翻天覆地的变化,从最初的手工代码审查,到自动化测试工具的出现,再到如今SonarQube等综合检测应用的兴起,软件代码检测越来越正规、专业,带来的是软件市场水平整体的提高。并且SonarQube平台后续还支持通过SAML协议单点登录,大大便利了各大企业内部使用,成为如今众多企业进行代码检测的主要工具。那么SonarQube是代码测试工具吗,SonarQube如何配置SAML,接下来一起来了解一下。
一、SonarQube是代码测试工具吗
SonarQube是代码测试工具吗?是但又不全是。SonarQube并非传统意义上单一的“代码测试工具”,而是一个综合性的代码质量管理平台。
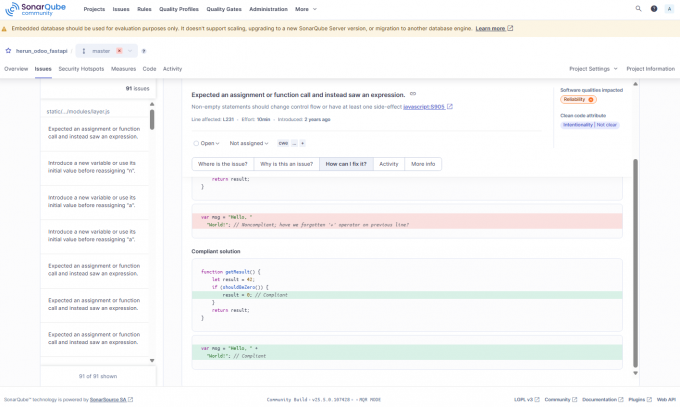
首先SonarQube的分析引擎能够深入理解代码结构,根据已有规则识别潜在问题,并提供详细的修复建议,如图所示,但它不能替代传统测试用例的功能测试,二者是互补关系,一个从语法上发现问题,一个从功能上发现问题。
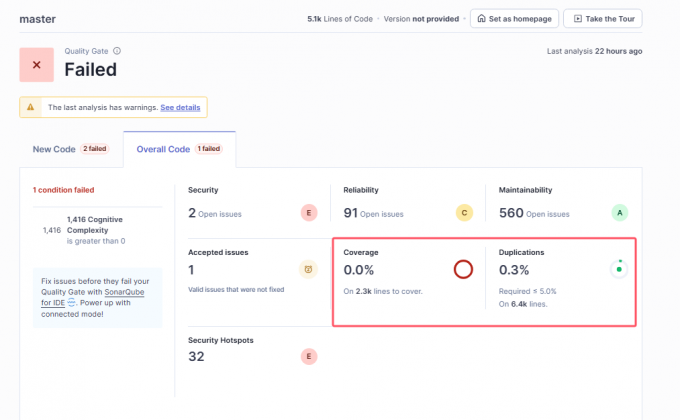
其次,SonarQube不仅能够检测出代码中的BUG问题,还能检测出可维护性的异味代码,以及计算代码测试覆盖率与重复率,有效帮助开发人员减少重复代码和不规范代码,提高代码可读性和可维护性。
二、SonarQube如何配置SAML
在企业环境中,SAML作为一种基于XML的标准协议,能够实现跨域的单点登录功能,将SonarQube网站与企业账号集成,实现统一的身份认证流程和权限管理,提高企业内部使用SonarQube的便利性和安全性。下面是SonarQube配置SAML的方法:
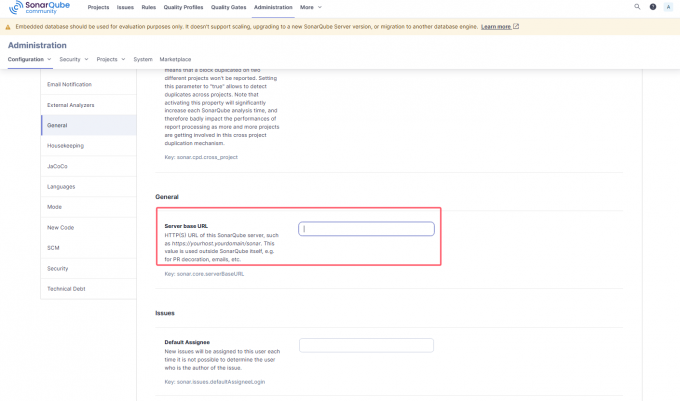
1、在SonarQube的Administration后台管理页面中,点击Configuration-General设置,填写“Server base URL”设置,这一设置需填写SonarQube网页服务的地址,如“https://
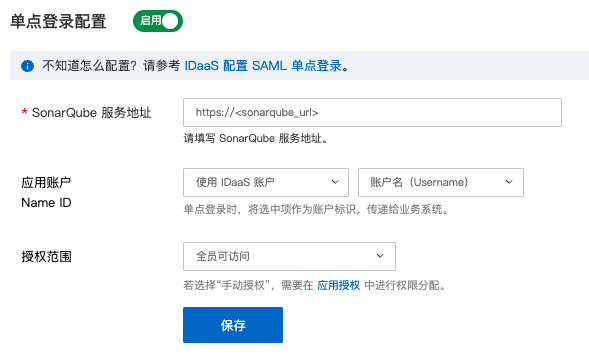
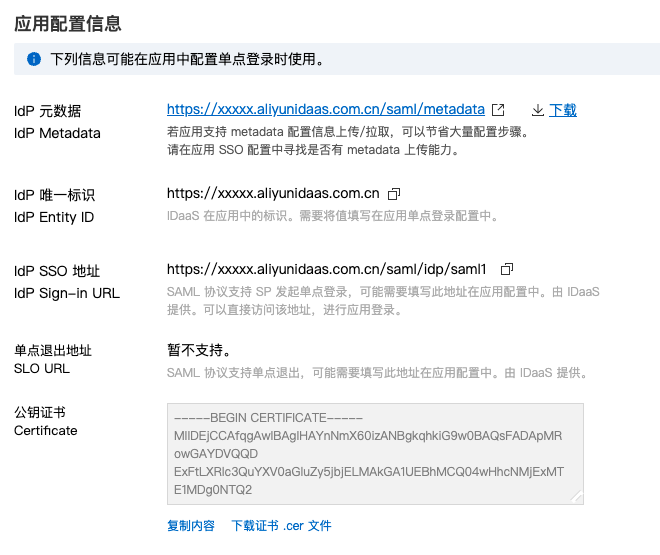
2、以阿里云IDaaS实例为例,前往应用菜单的应用市场,搜索到SonarQube,添加SonarQube应用实例,添加后,会自动来到SSO配置页,如图所示,在该页面中填写上述设置的SonarQube服务地址,并选择IDaaS账户和用户名,授权范围默认设为全员可访问。
3、保存后可得到应用配置信息,主要是Idp唯一标识、IdP SSO地址和公钥证书三个参数。
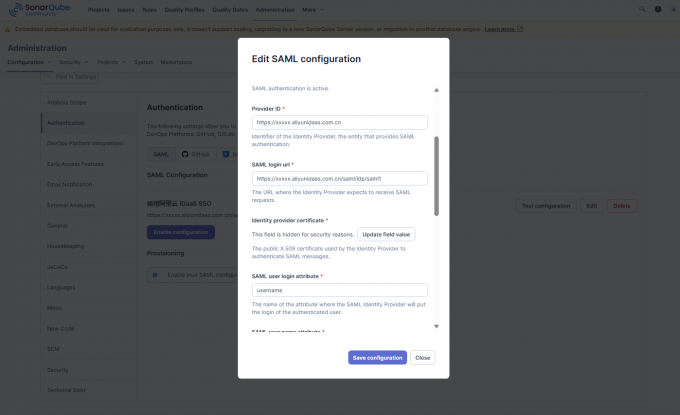
4、再次进入SonarQube的后台配置页面,选择Authentication设置,点击“Create configuration”按钮创建配置,会出现“New SAML configuration”的窗口,其中带星号的为必填项,我们按照上述参数内容,填写Application ID、Provider Name、Provider ID、SAML login url、Identity provider certificate、SAML user login attribute、SAML user name attribute,最后点击Save configuration按钮保存即配置完成,完成后可点击“Test configuration”进行连接测试。
通过本文关于SonarQube是代码测试工具吗,SonarQube如何配置SAML的介绍,我们不仅明确了SonarQube作为综合性代码质量管理平台的定位,还详细了解了如何通过SAML协议实现企业级的安全认证集成,这种集成不仅简化了开发人员的登录流程,更重要的是为企业提供了统一、安全的访问控制机制,是企业使用SonarQube进行代码质量管理的重要保障。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube怎么管理项目权限 SonarQube项目权限继承关系怎么检查
在SonarQube里,项目权限这件事最容易被理解错的地方,不是按钮在哪里,而是“继承”到底指什么。按官方口径,项目创建时会先套用一套Permission Template,也就是模板默认权限;但模板套上去以后,项目和模板之间并不存在持续联动关系,后面你手工改项目权限、或者再去改模板,本来就不会自动互相跟着变。再加上SonarQube的项目权限本身又不是累加关系,所以很多人看到“模板明明给了权限,项目里却不对”,本质上往往是把“初始化套用”误当成了“持续继承”。...
阅读全文 >
SonarQube怎么查看安全热点 SonarQube安全热点状态怎么批量处理
很多人第一次用SonarQube看安全问题时,容易把普通Issues和Security Hotspots混在一起,结果一边找不到入口,一边又误以为安全热点也能像普通问题那样直接批量改状态。官方文档把这两类对象分得很清楚,Security Hotspots有独立页面和独立生命周期,查看和处理逻辑都不完全等同于普通Issues。...
阅读全文 >
SonarQube规则集怎么调整 SonarQube规则禁用后为何仍触发
在SonarQube里,所谓“规则集”对应的其实是Quality Profile,也就是按语言生效的一组启用规则。真正容易出问题的地方,通常不是不会点启用和禁用,而是项目绑错了Profile、子Profile继承了父Profile、改完以后没有重新分析,结果看起来像是“规则明明关了却还在触发”。官方文档也明确说明,问题是在分析时根据项目关联的Quality Profile被产生出来的。...
阅读全文 >
SonarQube怎么导入新项目 SonarQube项目Key怎么填写
在SonarQube里,新项目导入本质上有两条路,一条是先在平台里手工创建项目,再接扫描;另一条是第一次分析时直接把项目带上来,服务器会在收到一个不存在的项目Key后自动创建项目。官方文档也明确说明,手工创建时项目名和项目Key是本地项目创建的必要参数,而首次分析同样依赖项目Key完成识别。...
阅读全文 >

