



仅剩:
发布时间:2025-09-24 08: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
互联互通的网络时代,安全性成为软件的主要检测项目之一,越多人使用的应用,它的安全性就越需要被保障,因为任何潜在的漏洞都可能被恶意利用,导致数据泄露、服务中断甚至更严重的系统性风险。因此,我们需要使用SonarQube等检测工具,它们既能帮助开发团队在早期发现代码BUG,还能识别CWE标准的安全漏洞。本文将详细回答大家关于SonarQube代码扫描显示cwe吗,SonarQube代码扫描怎么手动上传的疑问,帮助大家提升代码质量与安全等级。
一、SonarQube代码扫描显示cwe吗
CWE为不同类型的软件安全漏洞提供了标准化的标识,可以在检测出安全漏洞时,帮助开发者更准确地理解问题的性质和严重程度,以便进行下一步的修复处理。作为一款可检测安全漏洞的软件,SonarQube代码扫描会显示cwe标识吗?
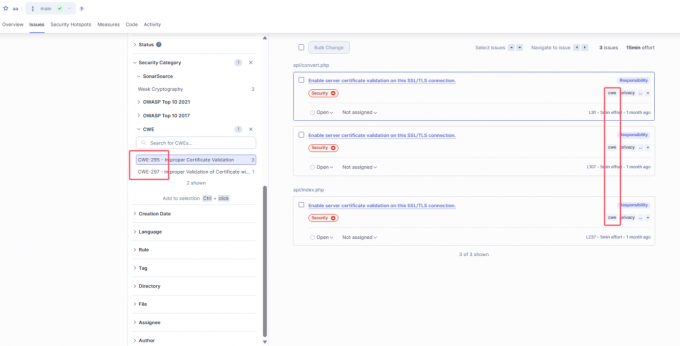
1、点击打开SonarQube的扫描报告,在Issues界面我们可以看到全部问题,展开左侧的“Security Category”中的“CWE”标签,可以看到全部包含CWE标签的安全漏洞,并且在左侧筛选框中可看到具体的CWE编号,如CWE-295、CWE-297。
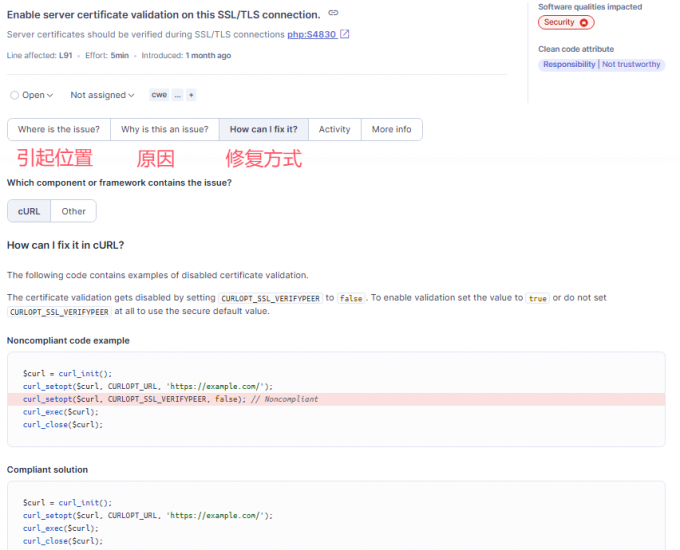
2、SonarQube不仅显示CWE编号,在SonarQube界面中,点击具体安全漏洞还可以展开详细信息面板,其中包含了漏洞所处的编码位置,以及引起漏洞的原因。此外,SonarQube还会根据CWE分类提供修复建议,指导我们如何修改代码以修复安全漏洞。
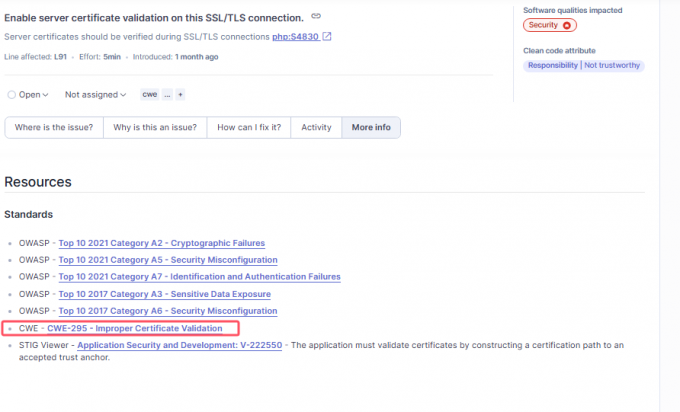
3、在More Info界面中,我们可以看到安全漏洞的提出来源,以及具体的CWE编号,点击CWE编号链接可跳转CWE官方网站,其中也会提及相关漏洞的描述、后果、缓解措施等内容。
二、SonarQube代码扫描怎么手动上传
在某些场景下,我们可能会用到第三方扫描工具扫描代码,此时会涉及一个手动上传扫描结果的需求,以下是各种报告形式手动上传扫描结果的具体步骤:
1、通用格式报告。在“https://docs.sonarsource.com/sonarqube-community-build/analyzing-source-code/importing-external-issues/generic-issue-import-format/”文档中,我们可以查看扫描报告上传时所需的通用格式,格式为字典格式,字典内需传入rules、issues两个数组,包含规则和问题的具体信息。
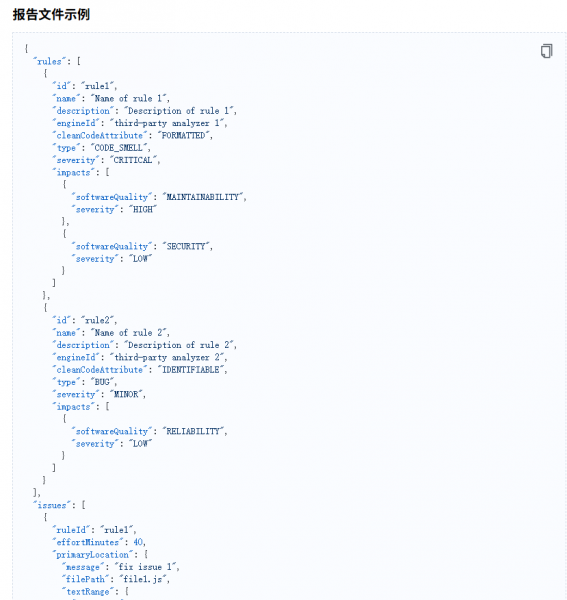
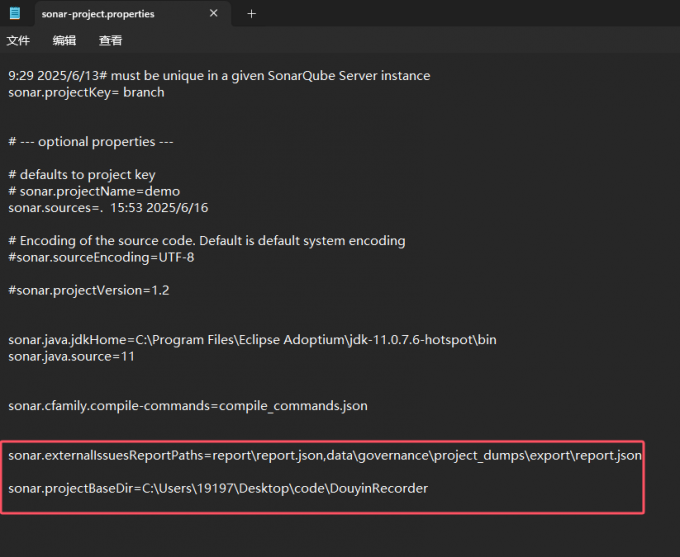
在项目的SonarQube配置文件中,加入“sonar.externalIssuesReportPaths”的设置,其中值对应以逗号分隔的通用问题报告绝对路径列表。如果希望填入相对于项目的相对路径,则需要加入“sonar.projectBaseDir”的设置,填写项目路径,具体设置见下图。
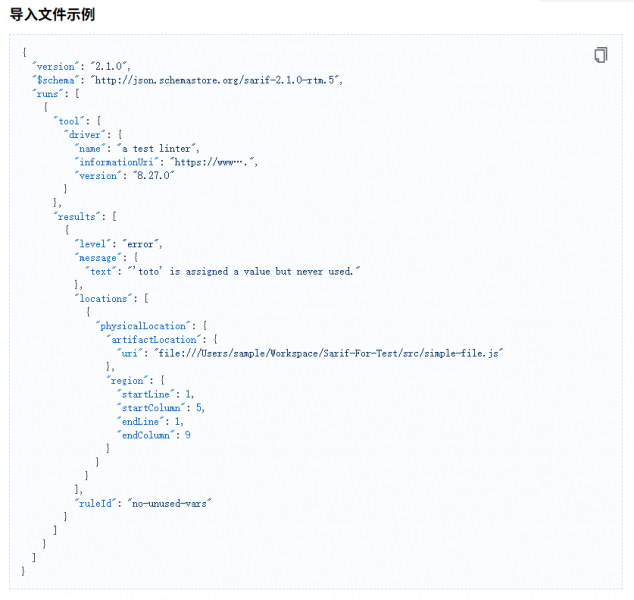
2、SARIF报告。SonarQube还支持SARIF,即静态分析结果交换格式的报告导入,导入文件规范需采用UTF-8文件编码且遵守官方SARIF格式,版本为“2.1.0”,随后通过在SonarQube设置文件中加入“sonar.sarifReportPaths”的设置来设置报告路径。
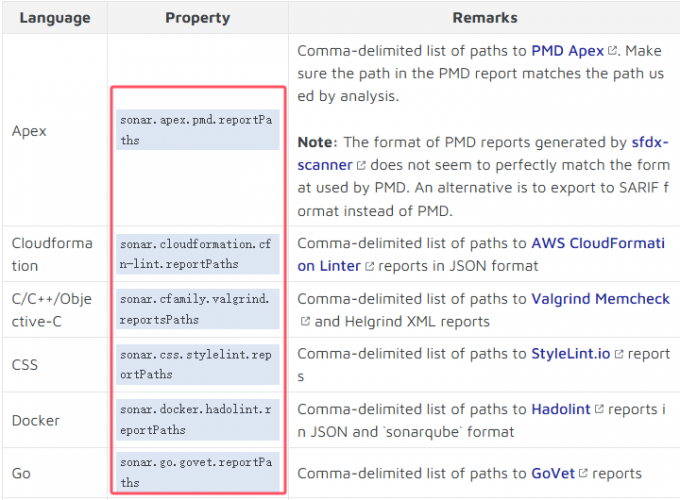
3、外部分析器报告。我们也可以导入各种第三方分析器的报告,只需要在SonarQube配置中加入对应的设置键值,具体分析器的键值可在“https://docs.sonarsource.com/sonarqube-community-build/analyzing-source-code/importing-external-issues/external-analyzer-reports/”查询到。
通过本文的详细介绍,我们了解了SonarQube代码扫描显示cwe吗,SonarQube代码扫描怎么手动上传的问题具体答案。SonarQube作为代码质量管理的利器,其CWE漏洞标识让我们能快速获取漏洞类型和解决方案,其手动报告上传功能则展现了强大的兼容能力,补全报告的最后一块短板,让检测覆盖面更广,问题漏检概率更小,帮助我们构建了全方位的代码保障体系。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube怎么查看安全热点 SonarQube安全热点状态怎么批量处理
很多人第一次用SonarQube看安全问题时,容易把普通Issues和Security Hotspots混在一起,结果一边找不到入口,一边又误以为安全热点也能像普通问题那样直接批量改状态。官方文档把这两类对象分得很清楚,Security Hotspots有独立页面和独立生命周期,查看和处理逻辑都不完全等同于普通Issues。...
阅读全文 >
SonarQube质量门禁怎么设置 SonarQube质量门禁不生效怎么办
在SonarQube里做质量门禁,最容易出问题的不是条件不会填,而是门禁条件、项目绑定和流水线阻断没有放在同一条链路里看。SonarSource官方说明很明确,质量门禁本质上是一组条件,既可以基于新代码,也可以基于整体代码;实例里还有默认质量门禁,未单独绑定的项目会先继承默认门禁。...
阅读全文 >
SonarQube怎么导入新项目 SonarQube项目Key怎么填写
在SonarQube里,新项目导入本质上有两条路,一条是先在平台里手工创建项目,再接扫描;另一条是第一次分析时直接把项目带上来,服务器会在收到一个不存在的项目Key后自动创建项目。官方文档也明确说明,手工创建时项目名和项目Key是本地项目创建的必要参数,而首次分析同样依赖项目Key完成识别。...
阅读全文 >
SonarQube质量门禁怎么配置 SonarQube质量门禁不触发怎么排查
质量门禁的价值不在于看板上多一个红绿灯,而在于它能把代码扫描结果变成可执行的准入规则。配置时要先把门禁规则定清楚,再把项目和门禁绑定好,最后在流水线里把门禁结果接回来并决定是否中断构建,否则你会看到门禁已经失败但流水线照样放行的情况。...
阅读全文 >

