发布时间:2026-01-15 10: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
SonarQube作为一款开源的代码质量管理平台,正在被越来越多的开发团队所采用,它不仅能帮助我们检测代码中的潜在问题,还能提供详细的代码质量报告,使团队能够持续改进代码质量。而如今很多Java项目会使用maven来构建,使用Gitlab来团队协作开发,如果能将SonarQube集成到maven和Gitlab中,将大大提高代码检测效率。下面就通过一篇文章,带大家学习SonarQube怎么使用maven,SonarQube怎么使用Gitlab。
一、SonarQube怎么使用maven
对于Java开发者而言,maven是项目构建的核心工具,而将SonarQube与maven集成,意味着我们可以在本地执行mvn命令时,同步完成代码质量扫描,无需额外操作,以下是具体使用的方法:
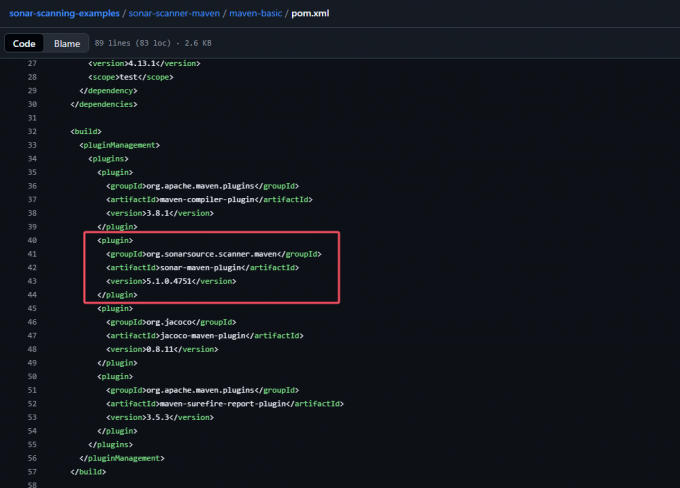
1、首先,需要在项目的pom.xml文件中引入SonarQube的maven插件,打开项目根目录下的pom.xml文件,在
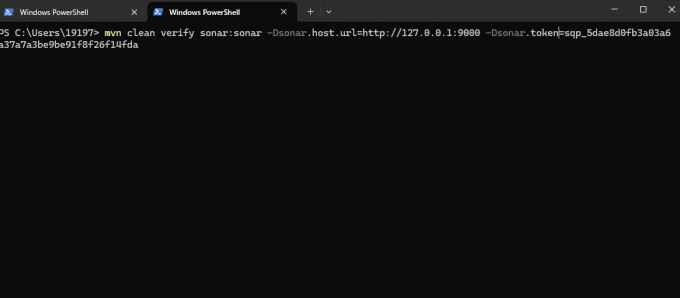
2、配置完成后,只需在终端中进入项目根目录,运行以下命令“mvn clean verify sonar:sonar -Dsonar.host.url=http://your-sonarqube-server:9000 -Dsonar.token=your-sonarqube-token”。
执行后,maven会先完成项目的清理与编译,随后调用SonarQube插件扫描代码,并将结果上传到指定的SonarQube服务器。扫描完成后,我们可以在浏览器中打开SonarQube控制台,查看项目的质量报告。
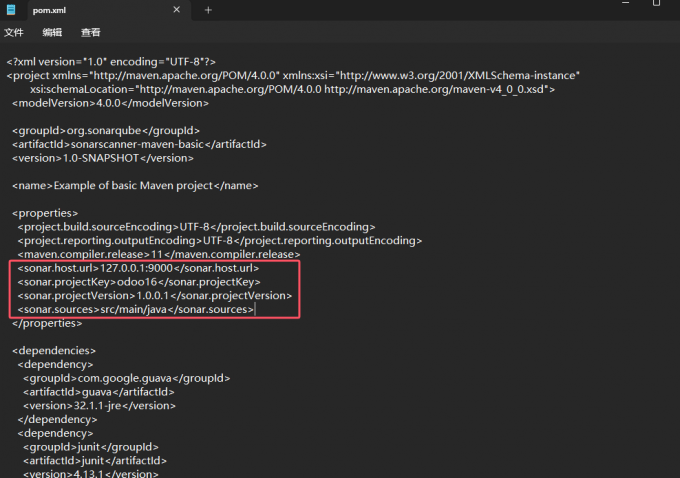
3、对于更多SonarScanner的扫描配置,可以在pom.xml的“properties”中设置,如图所示。
二、SonarQube怎么使用Gitlab
在团队开发中,仅靠本地扫描是不够的,我们需要确保提交的代码都经过统一的质量检测,避免低质量代码合并到主分支。GitLab作为主流的CI/CD平台,通过与SonarQube集成,可以将质量分析嵌入持续集成流程中,实现“提交即检测”的目标。下面是进行Gitlab集成的步骤:
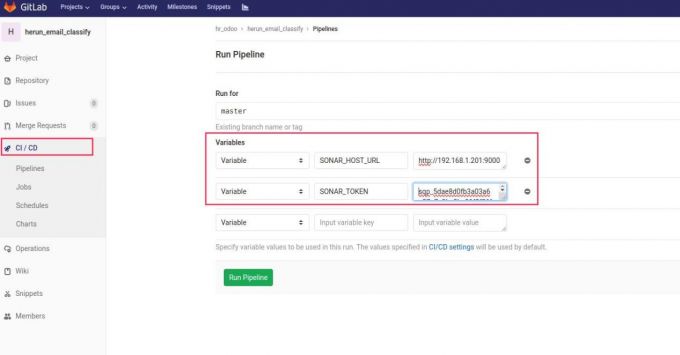
1、首先,需要在GitLab项目的“CI/CD设置”中,配置SonarQube相关的两个环境变量,分别是“SONAR_HOST_URL”和“SONAR_TOKEN”。
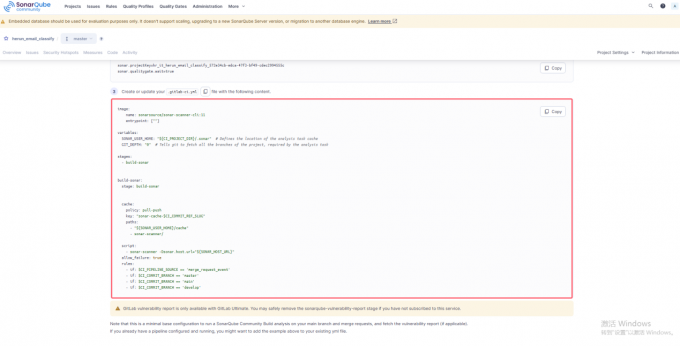
2、随后在SonarQube创建一个新项目,项目来源选择From Gitlab,再选择对应的Gitlab上的项目,选择后Analysis Method选择“With Gitlab CI”,就会出现SonarQube提供的“.gitlab-ci.yml”文件,将该文件放在Gitlab扫描项目的根目录下,重启Gitlab便完成相关配置,后续只要提交代码便会自动进行一次代码检测。
以上文章讲解了SonarQube怎么使用maven,SonarQube怎么使用Gitlab。通过SonarQube与maven、GitLab的集成,我们实现了自动化、可持续的代码质量检测。对于开发者而言,本地Maven扫描提供了即时的反馈,帮助我们在编码阶段就能发现并修复问题;对于团队协作而言,GitLab提交代码后自动扫描,确保只有符合标准的代码才能进行后续的合并操作。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube怎么查看安全热点 SonarQube安全热点状态怎么批量处理
很多人第一次用SonarQube看安全问题时,容易把普通Issues和Security Hotspots混在一起,结果一边找不到入口,一边又误以为安全热点也能像普通问题那样直接批量改状态。官方文档把这两类对象分得很清楚,Security Hotspots有独立页面和独立生命周期,查看和处理逻辑都不完全等同于普通Issues。...
阅读全文 >
SonarQube怎么导入新项目 SonarQube项目Key怎么填写
在SonarQube里,新项目导入本质上有两条路,一条是先在平台里手工创建项目,再接扫描;另一条是第一次分析时直接把项目带上来,服务器会在收到一个不存在的项目Key后自动创建项目。官方文档也明确说明,手工创建时项目名和项目Key是本地项目创建的必要参数,而首次分析同样依赖项目Key完成识别。...
阅读全文 >
SonarQube质量门禁怎么配置 SonarQube质量门禁不触发怎么排查
质量门禁的价值不在于看板上多一个红绿灯,而在于它能把代码扫描结果变成可执行的准入规则。配置时要先把门禁规则定清楚,再把项目和门禁绑定好,最后在流水线里把门禁结果接回来并决定是否中断构建,否则你会看到门禁已经失败但流水线照样放行的情况。...
阅读全文 >

SonarQube分支分析如何配置 SonarQube分支分析分支绑定步骤
在软件开发的生命周期中,团队一般都是通过创建多个分支来进行多人员并行开发,其中主分支负责承载稳定版本,多个分支并行推进新需求或问题修复,最终合并回归主分支完成交付。然而,这种高效开发模式的背后,隐藏着一个关键挑战:如何确保每个分支的代码质量稳定可靠?这时就需要搭配SonarQube的分支分析功能来检测。那么,SonarQube分支分析如何配置,SonarQube分支分析分支绑定步骤是怎样的?我们该如何使用它呢?...
阅读全文 >


