



仅剩:
发布时间:2025-09-25 08: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
SonarQube提供的代码质量检测功能,在当今“两天一个版本”的快节奏开发环境中,已从“锦上添花”变成了“开发必需”,让我们摆脱传统的“先上线再修复”的恶性循环,它能在代码提交后精准捕捉潜在漏洞和安全问题,将质量问题扼杀在萌芽阶段。检测前我们需先启动扫描程序,下面讲解一下SonarQube代码扫描如何启动,SonarQube代码扫描参数配置步骤。
一、SonarQube代码扫描如何启动
SonarQube下载后并不携带扫描程序,我们要自行在官方文档中下载Sonar Scanner扫描仪程序,要扫描时便可按照下列步骤进行启动。
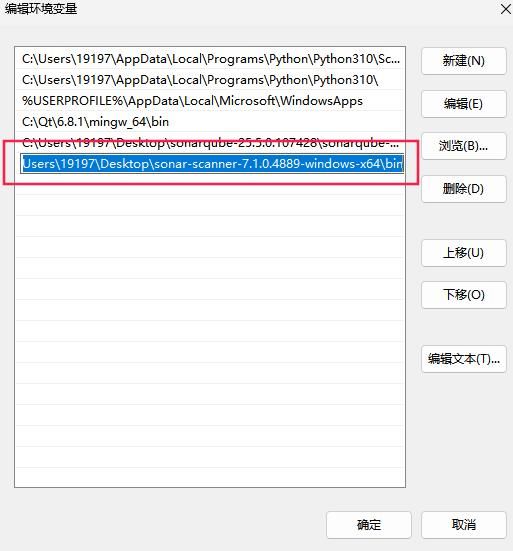
1、添加到环境变量中。为了在项目根目录下随时随地启动扫描程序,首先需要将扫描程序“sonar-scanner.bat”所在路径添加到系统Path环境变量中,如图所示。
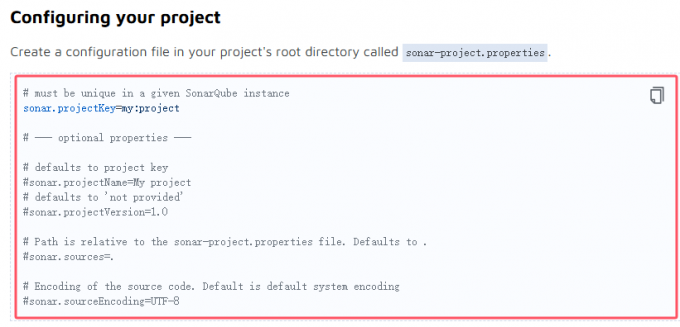
2、添加项目配置文件。扫描需要在项目的根目录下,添加名为“sonar-project.properties”的配置,在其中注明要扫描的文件路径、扫描版本号、扫描项目名等关键信息。
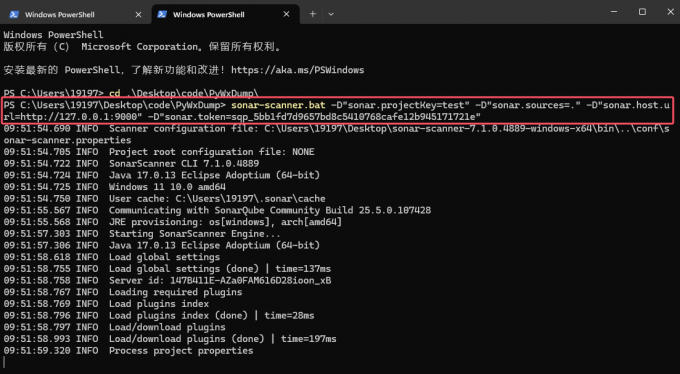
3、命令行启动。在项目根目录下打开终端,输入命令“sonar-scanner.bat -D"sonar.projectKey=你的项目名" -D"sonar.sources=." -D"sonar.host.url=你的网页地址" -D"sonar.token=你的token"”,回车即可运行程序开始扫描,如图3所示。
二、SonarQube代码扫描参数配置步骤
在“sonar-project.properties”配置文件中设置扫描配置,优点在于无需每次都重复配置,缺点是不够灵活,有部分配置需要手动修改。因此我们可以使用扫描参数+配置文件的形式进行扫描,将不会变动的参数放在配置文件中,将经常变动的参数,如版本号放在扫描参数中。以下是扫描参数的配置步骤:
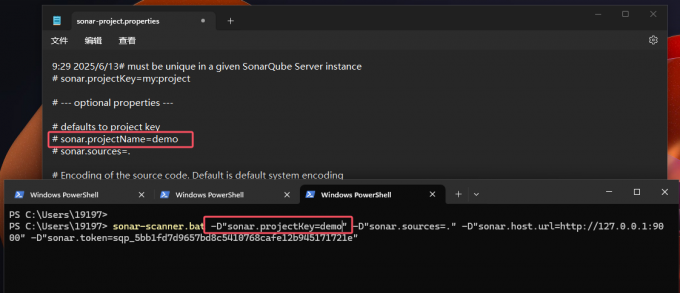
1、扫描参数相比于配置文件参数,在参数名上多了“-D”,如配置文件参数为“sonar.projectName=demo”,则扫描命令参数为“-D”sonar.projectName=demo””,使用时只需配置在“sonar-scanner.bat”命令的后方即可。
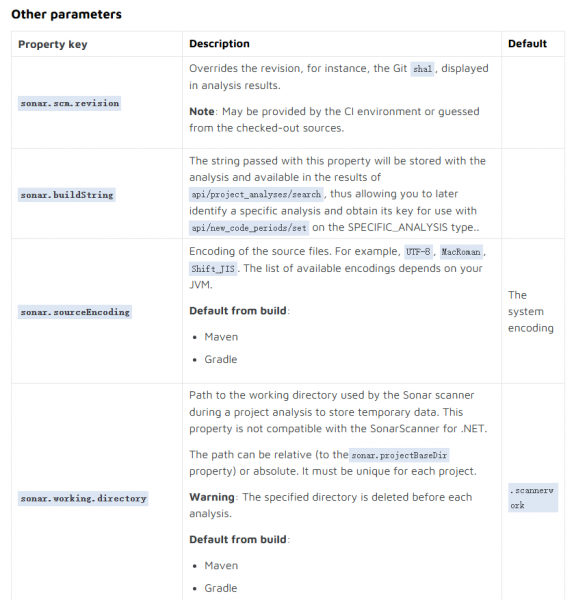
2、一些经常修改的扫描参数有:sonar.projectVersion(版本号)、sonar.sources(扫描目录)、sonar.exclusions(排除目录)、sonar.sourceEncoding(编码)、sonar.scanner.javaOpts(内存),具体可选参数可在“https://docs.sonarsource.com/sonarqube-community-build/analyzing-source-code/analysis-parameters/”网站上查阅。
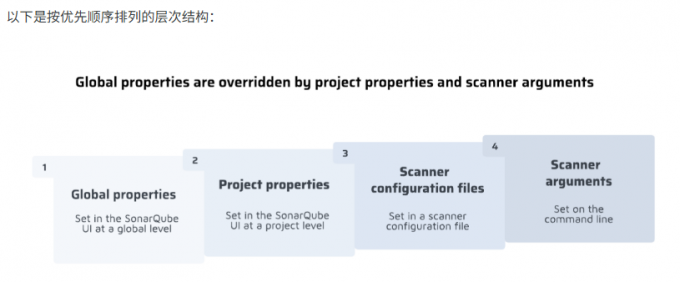
3、扫描参数可在四个地方进行配置,分别是全局参数配置、项目配置文件、扫描仪工具配置、扫描参数,它们的使用优先级从左到右逐渐增加,扫描参数的优先级是最高的,相同的参数会优先采用,覆盖前面三项配置的相同参数值。
通过本文的介绍,我们详细了解了SonarQube代码扫描如何启动,SonarQube代码扫描参数配置步骤。无论是通过命令行参数直接传递,还是通过配置文件进行集中管理,这些关键参数的设置都是启动扫描时不可或缺的环节。并且,合理的参数配置不仅能显著提升扫描效率,更能确保最终生成的代码质量报告具有更高的精确度和参考价值。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube规则集怎么调整 SonarQube规则禁用后为何仍触发
在SonarQube里,所谓“规则集”对应的其实是Quality Profile,也就是按语言生效的一组启用规则。真正容易出问题的地方,通常不是不会点启用和禁用,而是项目绑错了Profile、子Profile继承了父Profile、改完以后没有重新分析,结果看起来像是“规则明明关了却还在触发”。官方文档也明确说明,问题是在分析时根据项目关联的Quality Profile被产生出来的。...
阅读全文 >
SonarQube怎么导入新项目 SonarQube项目Key怎么填写
在SonarQube里,新项目导入本质上有两条路,一条是先在平台里手工创建项目,再接扫描;另一条是第一次分析时直接把项目带上来,服务器会在收到一个不存在的项目Key后自动创建项目。官方文档也明确说明,手工创建时项目名和项目Key是本地项目创建的必要参数,而首次分析同样依赖项目Key完成识别。...
阅读全文 >

SonarQube分支分析如何配置 SonarQube分支分析分支绑定步骤
在软件开发的生命周期中,团队一般都是通过创建多个分支来进行多人员并行开发,其中主分支负责承载稳定版本,多个分支并行推进新需求或问题修复,最终合并回归主分支完成交付。然而,这种高效开发模式的背后,隐藏着一个关键挑战:如何确保每个分支的代码质量稳定可靠?这时就需要搭配SonarQube的分支分析功能来检测。那么,SonarQube分支分析如何配置,SonarQube分支分析分支绑定步骤是怎样的?我们该如何使用它呢?...
阅读全文 >
SonarQube问题生命周期管理是什么 SonarQube问题生命周期管理状态转换规则
SonarQube是一款被各大开发人员广泛使用的静态代码分析工具,它能够通过内置规则扫描代码,分析出代码中的潜在问题,并且提供了一套完整的问题生命周期管理机制,通过这套机制,我们可以清晰地跟踪问题的状态变化,从发现到修复再到验证,确保每一个问题都得到妥善处理。本文将深入围绕SonarQube问题生命周期管理是什么,SonarQube问题生命周期管理状态转换规则展开解答,帮助开发人员们更高效地管理代码问题,提升整体开发质量。...
阅读全文 >

