发布时间:2025-08-31 08: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
保障代码质量是一个系统工程,需要从多个维度构建完善的质量保障体系。在功能验证方面,可以通过编写单元测试用例来确保代码逻辑的正确性,而在代码质量方面,则需要借助SonarQube等代码质量分析工具来识别潜在的代码缺陷。值得注意的是,单元测试同样可以利用SonarQube来扫描获取。那么,SonarQube怎么扫描java单元测试,SonarQube java规则是怎样呢?
一、SonarQube怎么扫描java单元测试
SonarQube对于单元测试的扫描是通过内置的JaCoCo工具或第三方工具来实现,要让SonarQube有效扫描Java单元测试代码,需要进行扫描前的相关配置。
1、在项目中添加JaCoCo插件。以Maven项目为例,需要在“pom.xml”文件中添加下图所示的JaCoCo配置,在项目中安装“jacoco-maven-plugin”插件。
而对于Gradle项目,则无需额外安装JaCoCo插件,因为插件已默认集成到gradle发行版中。

2、配置报告路径。登录SonarQube网页端地址“http://localhost:9000”,进入Administration页面,在Configuration项中,点击JaCoCo,在右侧的“sonar.coverage.jacoco.xmlReportPaths”输入框中填写JaCoCo运行后生成的XML报告路径。

3、执行单元测试扫描。在项目根目录下运行终端命令“mvn -Dsonar.coverage.jacoco.xmlReportPaths=步骤2设置的路径 org.sonarsource.scanner.maven:sonar-maven-plugin:sonar -Pcoverage”,完成后单元测试的报告结果就会显示在SonarQube项目中。

二、SonarQube java规则
SonarQube为Java提供了丰富的规则,覆盖了从Java 8到最新LTS版本的语法特性,这些规则不仅支持基础的Java SE规范检查,还针对Spring、Hibernate、Android等流行框架提供了专门的检测规则。
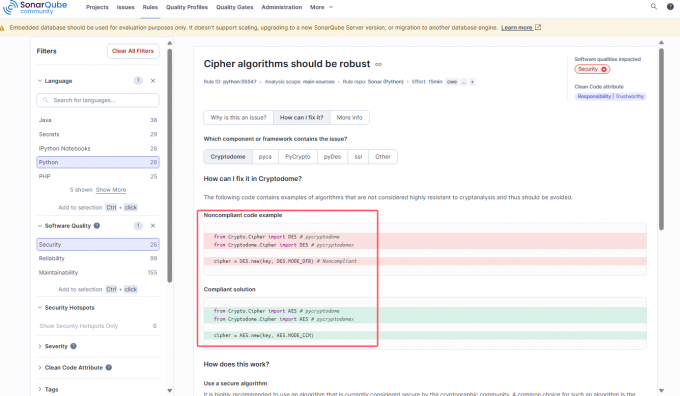
1、默认规则。在Rules界面的Language中筛选Java就可以看到Java的全部规则,在下方Tags中还可以筛选规则标签,按照标签对规则分类显示,如下图只显示JUnit的单元测试规则,若要扫描单元测试并确保其代码正确性,需启用这些规则。

2、自定义规则。Java规则可以通过Java插件来扩充规则数量,对于规则编写的语法,可以在“https://github.com/SonarSource/sonar-java/blob/master/docs/CUSTOM_RULES_101.md”网页上查看,插件依赖于SonarSource Analyzer for Java API,利用API和暴露的接口来编写自定义的Java规则。

通过本文对SonarQube怎么扫描java单元测试,SonarQube java规则的介绍,我们了解到:要充分发挥SonarQube在Java单元测试扫描方面的价值,首先就要使用Java单元测试规则扫描单元测试代码,其次还需结合SonarQube的JoCoCo功能来获取单元测试覆盖率报告。这种“测试代码质量审查+测试覆盖率监测”的双重机制,既能验证单元测试的有效性,又能评估测试覆盖范围,最终确保核心业务逻辑和关键代码都能得到充分验证,从而全面提升软件质量。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube支持哪些规则 SonarQube如何代码检查
在软件测试领域,代码质量管理通常面临三重挑战:功能性、安全性、可维护性,传统测试领域往往只关注功能性维度,缺少了其他维度的检测。SonarQube的强大之处在于它能将这三大测试方面整合到一个统一的分析框架中,通过“规则驱动”的方式实现一站式代码检测,全方位保障代码质量。那么,SonarQube支持哪些规则,SonarQube如何代码检查?让我们深入其中,阅读本文一起寻找答案。...
阅读全文 >

SonarQube质量门是什么 SonarQube质量门设置值标准
代码质量是应用软件的生命线,而SonarQube的质量门则是检测这条生命线是否牢牢守住的一项指标,SonarQube通过多维度的静态代码分析,结合质量门的评估机制,为开发团队提供了客观精准的代码质量评估结果。不过,由于项目规模、业务场景和技术栈的差异,质量门的设置值需要因地制宜,针对不同项目的特点进行定制化配置,才能真正发挥其质量把关的作用。下面我们深入讲讲SonarQube质量门是什么,SonarQube质量门设置值标准。...
阅读全文 >

SonarQube CI/CD集成是什么 SonarQube CI/CD集成流水线插件配置方法
随着测试自动化理念和相关工具的逐步普及,CI/CD集成已经成为软件开发中十分重要的一环,在这个过程中,如何确保代码质量不因快速交付而下降,成为每个开发团队必须面对的问题。SonarQube作为代码质量检查的一大利器,提供了一种优雅的集成方案,它能够在自动化构建流程中嵌入代码质量检查,实现提交代码、质量检查、发布上线的全自动化。本文将全面解析SonarQube CI/CD集成是什么,SonarQube CI/CD集成流水线插件配置方法,让代码质量管理真正融入开发工作流。...
阅读全文 >
SonarQube是代码测试工具吗 SonarQube如何配置SAML
软件代码质量管理从以前到现在经历了翻天覆地的变化,从最初的手工代码审查,到自动化测试工具的出现,再到如今SonarQube等综合检测应用的兴起,软件代码检测越来越正规、专业,带来的是软件市场水平整体的提高。并且SonarQube平台后续还支持通过SAML协议单点登录,大大便利了各大企业内部使用,成为如今众多企业进行代码检测的主要工具。那么SonarQube是代码测试工具吗,SonarQube如何配置SAML,接下来一起来了解一下。...
阅读全文 >


