发布时间:2025-07-24 10: 00: 00
品牌型号:联想 E550C ThinkPad
系统:Windows 11
软件版本:SonarQube Server 25
一款应用程序的开发往往伴随着多个版本的迭代,SonarQube对项目代码质量进行检测时,也需要对检测代码进行分版本管理,通过精准识别新代码和旧代码,来优化扫描速度,同时也能让团队重点聚焦于新代码的代码质量上。接下来本文中将着重介绍SonarQube如何对检测代码分版本管理,SonarQube报告怎么看,让大家在掌握精妙的版本控制时,也学会准确解读质量报告。
一、SonarQube如何对检测代码分版本管理
要对SonarQube进行代码分版本管理,在SonarQube网页端是无法实现的,还需要在使用SonarScanner扫描项目时手动指定版本号,下面是指定的方法:
1、通过项目配置文件指定。扫描项目时,可以在项目根目录下添加名为“sonar-project.properties”的扫描配置文件,SonarQube提供了众多可配置项,包括项目名、扫描文件夹、项目版本、项目编码等信息,只需要在配置中加入一行“sonar.projectVersion=1.1.0”即可。

2、通过命令参数指定。另外一种更为便利的方式,是在执行扫描时,在命令参数中添加“-D”sonar.projectVersion”=1.1.0”来指定代码版本,这种方式可以不用每次扫描都修改配置文件,但需要准确记住上次扫描时的版本号。

3、SonarQube会将不同版本的扫描结果分开存储,我们可以在Projects界面项目的“Activity”标签页中查看所有的项目版本,此时点击版本右侧的编辑图标,可以进行版本号修改。

二、SonarQube报告怎么看
项目扫描完成后,会出具一份完整的SonarQube报告显示在项目的“Overview”选项卡中,报告中包含多个指标参数,只有正确了解它们的作用,报告才能发挥它的真正作用。
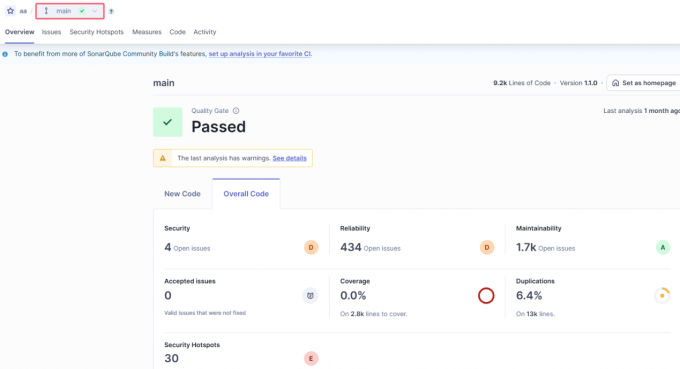
1、报告具体界面如图4所示,上方会显示本次扫描的具体代码行数、扫描项目版本、扫描执行时间,以及扫描结果是否通过质量门的检测,通过则显示Passed,未通过显示Failed。

2、下方分两个选项卡,其一是“New Code”,对应新代码的检测结果,所谓新代码就是新增加的代码行以及与原本代码行内容不一致的代码行,删除代码不计入其中;其二是“Overall Code”,指项目中全部代码的检测结果,包括新代码和旧代码的总和,方便用户对项目有个整体的了解。

3、点开Overall Code选项卡,往下是具体的7个结果分析指标,分别是:Security安全问题数量、Reliability漏洞问题数量、Maintainability可维护性问题数量、Accepted issues已修复问题数量、Coverage测试覆盖率、Duplications代码重复率、Security Hotspots需人为确认安全问题数量。

4、点开New Code选项卡,可以看到本次扫描与上次扫描的新代码扫描结果,共有5个分析指标:New issues新问题数量、Accepted issues新代码已修复问题数量、Coverage新代码测试覆盖率、Duplications新代码重复率、Security Hotspots新代码中需人为确认安全问题数量。

版本的管理,让代码质量检查变得更加智能与高效,同时也让版本与版本之间有了对比的趋势。这种基于版本控制的检测机制,让每一次代码提交的质量变化都变得可视化、可量化,帮助团队清晰掌握程序的开发质量变化曲线。以上就是关于SonarQube如何对检测代码分版本管理,SonarQube报告怎么看的介绍,希望通过掌握这些功能,能帮助大家建立起更科学高效的代码质量管理体系。
展开阅读全文
︾
读者也喜欢这些内容:
SonarQube怎么使用maven SonarQube怎么使用Gitlab
SonarQube作为一款开源的代码质量管理平台,正在被越来越多的开发团队所采用,它不仅能帮助我们检测代码中的潜在问题,还能提供详细的代码质量报告,使团队能够持续改进代码质量。而如今很多Java项目会使用maven来构建,使用Gitlab来团队协作开发,如果能将SonarQube集成到maven和Gitlab中,将大大提高代码检测效率。下面就通过一篇文章,带大家学习SonarQube怎么使用maven,SonarQube怎么使用Gitlab。...
阅读全文 >

SonarQube质量门是什么 SonarQube质量门设置值标准
代码质量是应用软件的生命线,而SonarQube的质量门则是检测这条生命线是否牢牢守住的一项指标,SonarQube通过多维度的静态代码分析,结合质量门的评估机制,为开发团队提供了客观精准的代码质量评估结果。不过,由于项目规模、业务场景和技术栈的差异,质量门的设置值需要因地制宜,针对不同项目的特点进行定制化配置,才能真正发挥其质量把关的作用。下面我们深入讲讲SonarQube质量门是什么,SonarQube质量门设置值标准。...
阅读全文 >
SonarQube分支分析是什么 SonarQube分支扫描配置与差异报告生成方法
在团队协作开发项目中,多分支并行开发已成为常态,每个不同的团队成员各自负责一部分功能或模块开发,最终由团队Leader统一审阅代码并合并分支。在此过程中,如何把控分支代码质量是一项重难点工作,如果全部代码由Leader人为查看,很容易出现错漏,因此常常需要结合SonarQube等带有分支分析的自动化代码检测工具进行。本文将重点向大家说明SonarQube分支分析是什么,SonarQube分支扫描配置与差异报告生成方法,帮助大家解决这一难点。...
阅读全文 >
SonarQube代码扫描如何启动 SonarQube代码扫描参数配置步骤
SonarQube提供的代码质量检测功能,在当今“两天一个版本”的快节奏开发环境中,已从“锦上添花”变成了“开发必需”,让我们摆脱传统的“先上线再修复”的恶性循环,它能在代码提交后精准捕捉潜在漏洞和安全问题,将质量问题扼杀在萌芽阶段。检测前我们需先启动扫描程序,下面讲解一下SonarQube代码扫描如何启动,SonarQube代码扫描参数配置步骤。...
阅读全文 >


